Lo que hace unos años parecía un fenómeno pasajero impulsado por las restricciones sanitarias de la pandemia hoy es una crisis de seguridad digital en plena expansión. Desde 2020, millones de ciudadanos migraron sus compras, trámites y finanzas a internet: según la Superintendencia de Banca, Seguros y AFP (SBS), el 67 % de los adultos peruanos ya contaba con una cuenta o billetera digital en 2025, frente al 42 % registrado en 2020. Sin embargo, esa rápida digitalización también abrió la puerta a los ciberdelincuentes.
Las cifras del Ministerio Público revelan la magnitud del problema. Las denuncias por delitos informáticos en el país pasaron de 18,645 en 2021 a 42,980 en 2025, y solo entre enero y julio de 2026 ya sumaban 29,118 casos —un promedio superior a 4,000 denuncias al mes—. El fraude informático lidera ampliamente las estadísticas con cerca del 67 % de los reportes, seguido por la suplantación de identidad, que acumuló más de 8,000 denuncias entre enero y agosto de este año.
Pese a la alarma, persiste una peligrosa falsa sensación de seguridad. Muchos usuarios aún creen que operar en línea conlleva menos riesgos que acudir a un establecimiento físico y entregan información sensible en portales dudosos. Un estudio de la SBS presentado en marzo de 2026 reveló que el 44 % de los encuestados guarda sus contraseñas en el celular y el 27 % realiza operaciones financieras conectado a redes Wi-Fi públicas.
🔍 Las modalidades clásicas que siguen cobrando víctimas
Aunque la tecnología avanza, los estafadores continúan explotando tácticas probadas que apelan a la urgencia, la necesidad o el atractivo económico:
- 🛒 Ofertas fraudulentas y tiendas fantasma: Se trata de falsos vendedores o tiendas creadas en redes sociales que publicitan productos a precios irreales, prometen envío gratuito o entrega al día siguiente y desaparecen en cuanto el comprador realiza el pago o la transferencia. El cliente jamás recibe el artículo ni logra volver a contactar al supuesto comercio.
- 🪪 Robo y suplantación de identidad: El atacante solicita información que ningún comercio formal pediría, como fotografías del documento de identidad (DNI) por ambos lados o datos biométricos. Con ello logra vulnerar cuentas bancarias, cambiar contraseñas de la banca por internet o incluso abrir productos financieros a nombre de la víctima.
- 🎣 Phishing y smishing: Consiste en el envío de correos electrónicos (phishing), mensajes de texto (smishing) o mensajes de WhatsApp que suplantan la identidad de bancos, plataformas de e-commerce o entidades que prometen premios inexistentes. Su meta es dirigir al usuario hacia enlaces clonados para robar claves bancarias y números de tarjeta.
- 💼 Falsas ofertas de empleo: Aprovechando la búsqueda de ingresos, circulan supuestas vacantes en línea con sueldos muy atractivos y casi sin requisitos de experiencia. Durante el falso reclutamiento, los estafadores piden datos personales sensibles o exigen pagos adelantados bajo la excusa de cubrir capacitaciones, cursos o «tareas» previas para liberar ganancias.
🤖 El salto de 2026: inteligencia artificial, clonación de voz y códigos QR falsos
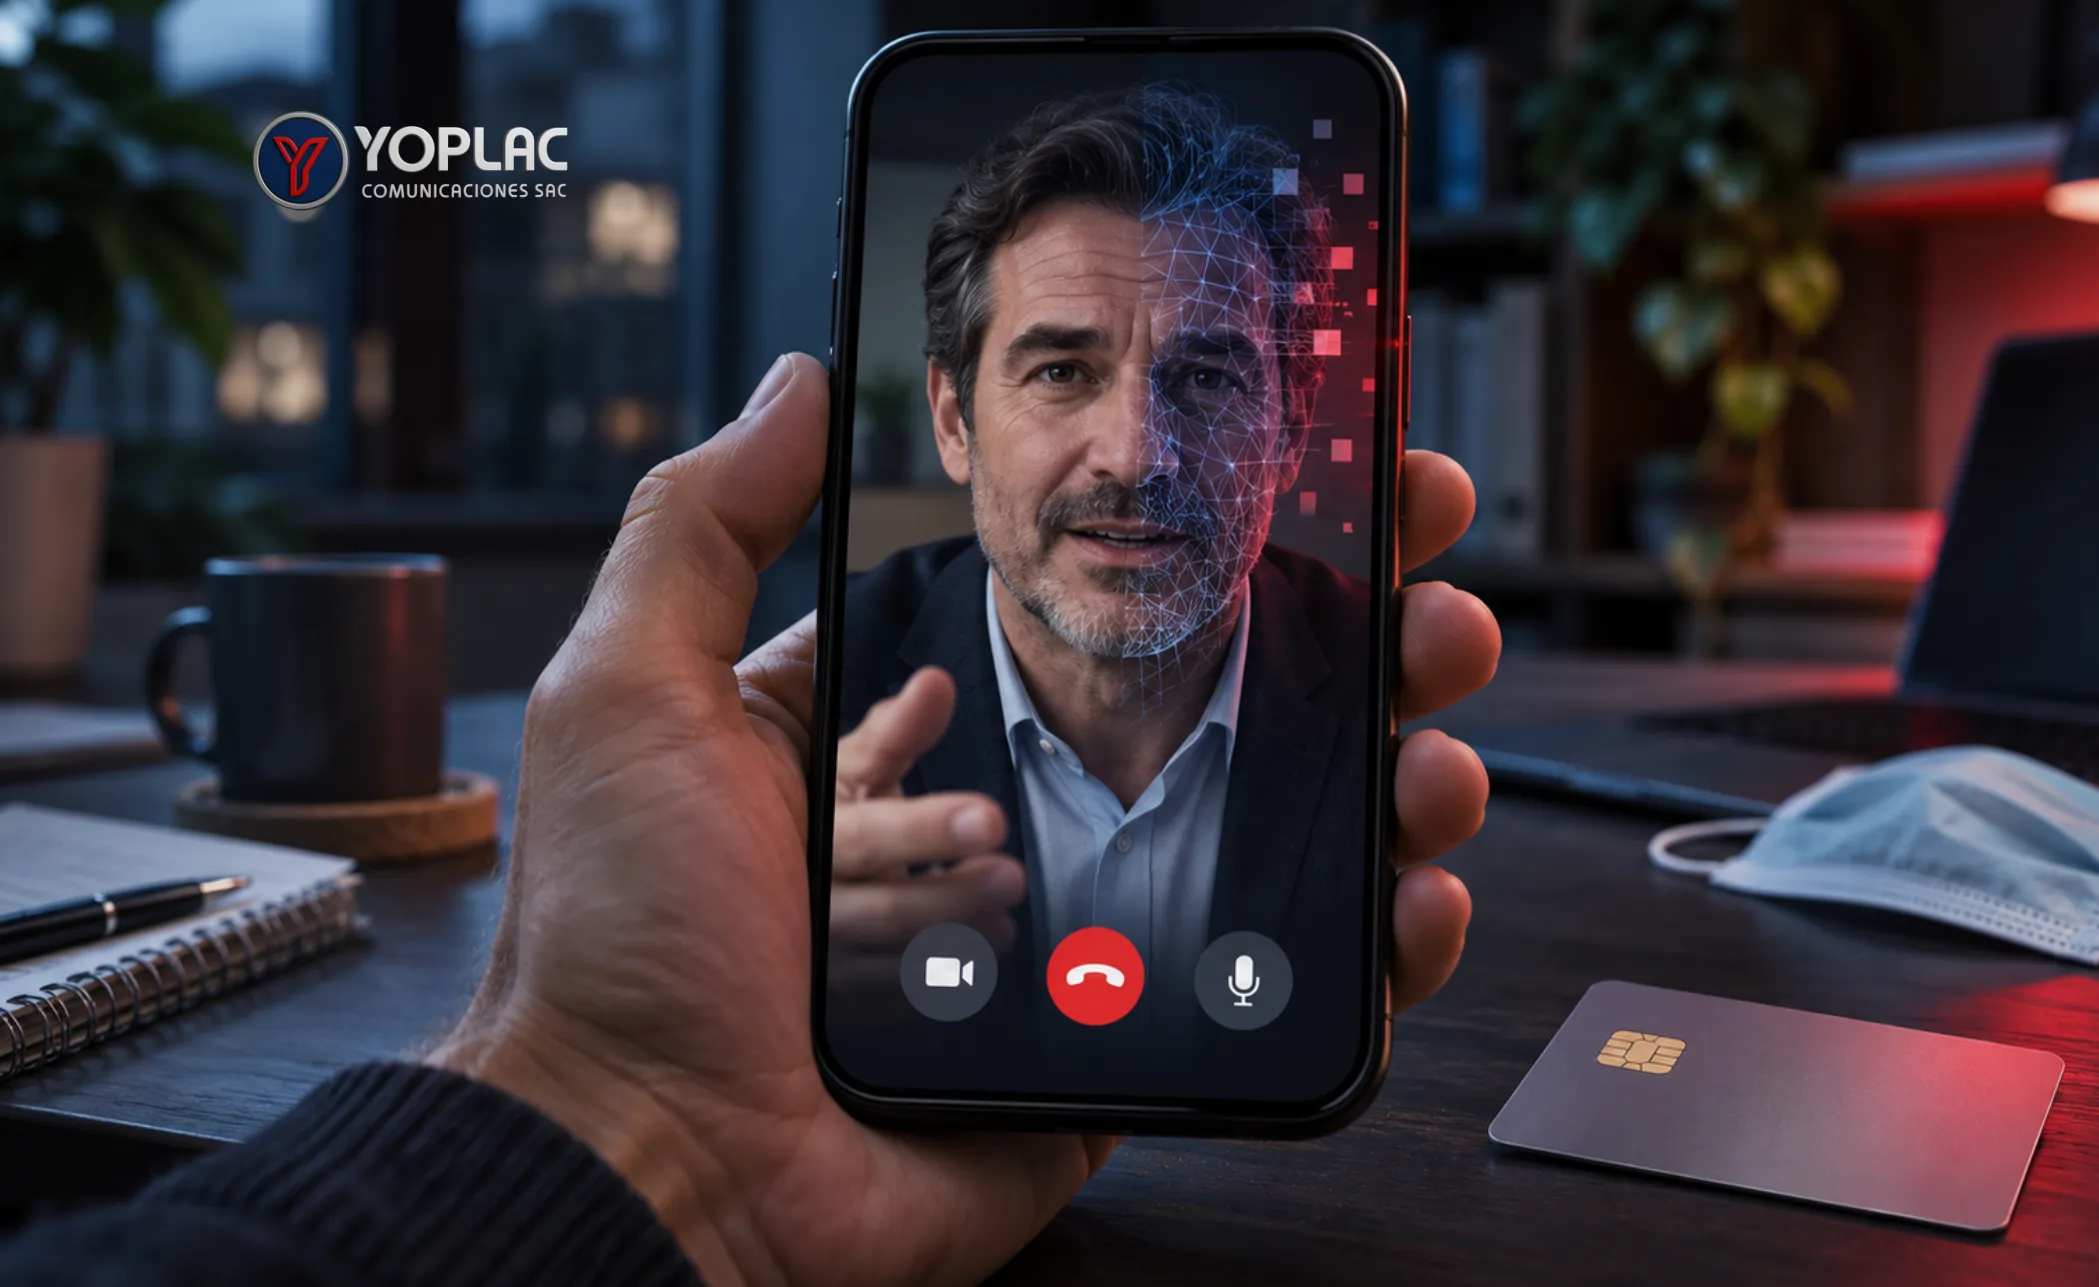
A las modalidades ya conocidas —como las estafas de vacaciones, el falso «recojo de tarjeta» a domicilio o las supuestas emergencias familiares— se suma hoy un factor disruptivo, la inteligencia artificial generativa. De acuerdo con proyecciones de Incode Technologies, más del 60 % de los intentos de fraude hacia finales de 2026 estarán impulsados por IA.
- 🎙️ Vishing 2.0 y falsas emergencias con voz clonada: Investigaciones de McAfee demuestran que bastan apenas tres segundos de audio extraídos de redes sociales para clonar una voz con un 85 % de precisión. Con esta técnica, los delincuentes simulan la voz de un familiar en apuros para exigir dinero de inmediato, o imitan a un asesor bancario para pedir la autorización de una supuesta «operación de seguridad». Datos de Kaspersky confirman además que uno de cada dos usuarios en Latinoamérica recibió llamadas no deseadas entre fines de 2025 y setiembre de 2026, con un promedio de tres llamadas fraudulentas al mes.
- ✉️ AI-Phishing sin errores: Atrás quedaron los correos plagados de faltas de ortografía. Los modelos de lenguaje actuales permiten redactar mensajes hiperpersonalizados que imitan a la perfección el tono y diseño de empresas reales.
- 📱 QRishing (códigos QR adulterados): Con la masificación de pagos y cartas digitales, los estafadores pegan adhesivos con códigos QR falsos encima de los originales en restaurantes, parquímetros o estaciones de transporte para redirigir a pasarelas de pago falsas o instalar malware en el teléfono.
🛡️ Decálogo de acción: cómo proteger tus cuentas y denunciar
Frente a un entorno cada vez más sofisticado, la prevención sigue siendo la herramienta más eficaz. Toma nota de estas medidas clave:
- Nunca compartas datos sensibles ni claves con desconocidos, ni envíes fotografías de tu documento de identidad a repartidores o supuestos gestores de delivery.
- No guardes números de tarjetas ni contraseñas en notas o aplicaciones desprotegidas de tu celular, y evita realizar operaciones bancarias en redes Wi-Fi públicas.
- Ante el robo de tu teléfono, comunícate de inmediato con tu entidad financiera para bloquear tus cuentas y tarjetas vinculadas.
- Digita manualmente la dirección web de tu banco en la barra del navegador en lugar de ingresar desde enlaces recibidos por SMS, correo o WhatsApp.
- Desconfía de llamadas urgentes: Ningún banco solicita contraseñas ni códigos de verificación por teléfono[10]. Frente a una supuesta emergencia familiar, cuelga y verifica llamando directamente a tu pariente o usando una palabra clave familiar acordada en privado.
- Verifica antes de comprar o escanear: Revisa la legitimidad, el RUC y la reputación de todo e-commerce antes de pagar, y comprueba que los códigos QR públicos no sean adhesivos pegados sobre otros.
- Denuncia de inmediato: Si fuiste víctima, guarda todas las capturas y comprobantes, alerta a tu banco y presenta la denuncia ante la DIVINDAT de la Policía Nacional, la Central Única de Denuncias del Ministerio del Interior o el Ministerio Público (y ante Indecopi si se trata de un comercio formal con RUC).
💻 Seguridad web para negocios: prevención las 24 horas
La protección no solo compete a los usuarios finales, las empresas y tiendas virtuales también tienen la responsabilidad de resguardar sus plataformas para no convertirse en el eslabón débil frente a los ataques. En Yoplac Comunicaciones contamos con SiteLock, un servicio especializado que monitorea tu sitio web las 24 horas del día, los 7 días de la semana, detectando y neutralizando posibles vulnerabilidades y ataques antes de que comprometan tu negocio o la confianza de tus clientes. Porque en el entorno digital, la prevención constante es la mejor inversión. 🔐🌐
Leer más:
Para compartir este artículo en las redes sociales, pueden acompañar los siguientes hashtag: #Ciberseguridad #EstafasDigitales #Phishing #InteligenciaArtificial #SeguridadInformática #FraudeDigital #PrevenciónDigital #DelitosInformáticos #ProtegeTusDatos #TecnoWeb #SiteLock #PerúDigital

0 comentarios